بقلم: إدارة الموقع
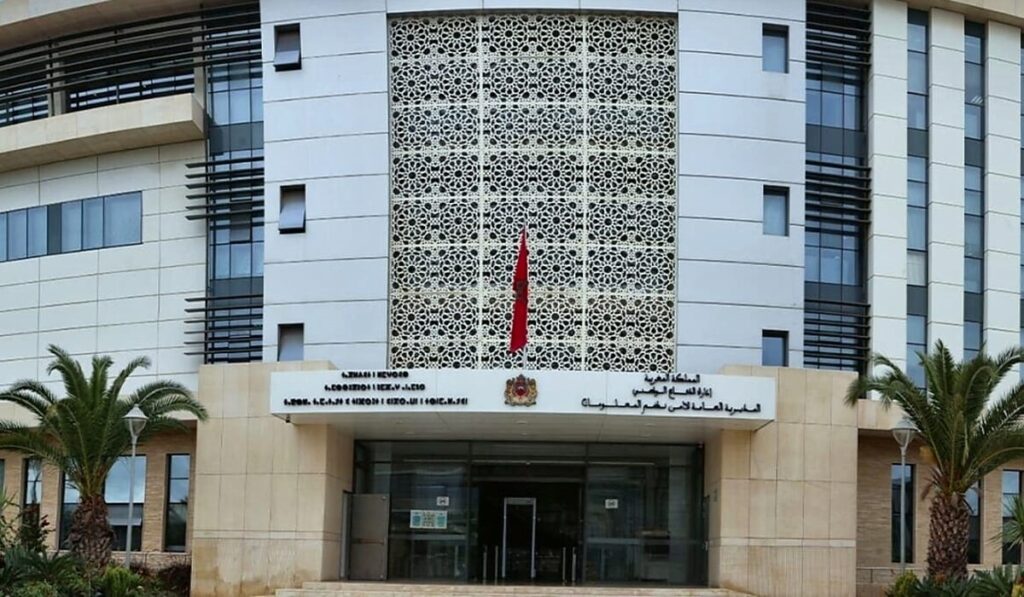
أصدرت المديرية العامة لأمن نظم المعلومات بالمغرب، اليوم الاثنين 16 نونبر 2026، تحذيراً بدرجة خطورة حرجة بشأن منصة N-able N-central المستخدمة في المراقبة والإدارة التقنية عن بُعد، بعدما ظهرت سلسلتا استغلال جديدتان رغم إصدار تصحيح عالج سبع ثغرات أمنية، وهو ما يجعل بعض الخوادم والأجهزة المدارة معرضة للخطر وفق إعدادات استخدامها.
وتوضح النشرة رقم 71091611/26 أن شركة N-able أصدرت يوم 10 نونبر التحديث 2026.4 Hotfix 2، المعروف اختصاراً بـHF2، لمعالجة سبع ثغرات مسجلة دولياً، تتعلق بعض آثارها المحتملة بتنفيذ تعليمات برمجية عن بُعد ورفع الصلاحيات وكشف معلومات حساسة، لكن التحديث لم يغلق مسارات الاستغلال التي كُشف عنها بعد صدوره.
وتحمل السلسلتان الجديدتان اسمي «4EverAble2Shell» و«Agent2Shell»، وقد ظهرتا في الإفصاحات الأمنية خلال 11 و12 نونبر، في وقت كانت فيه المؤسسات التي تستخدم المنصة تعمل على تثبيت التحديث الأول وتحديث أدوات التحكم في الأجهزة المرتبطة بها.
ثغرات N-central.. لماذا لا يكفي تثبيت التحديث HF2؟
تكمن خطورة «4EverAble2Shell» في احتمال تمكين مهاجم عن بُعد، دون تسجيل دخول، من تشغيل أوامر بصلاحيات root على خادم N-central مثبت داخل المؤسسة، عندما تكون واجهة البرمجة القديمة Legacy API مفعلة ومكشوفة مباشرة للإنترنت، وهي واجهة تؤكد الشركة أنها معطلة افتراضياً.
أما «Agent2Shell» فتتعلق بطريقة تواصل الخادم المركزي مع برامج Agents وProbes على أجهزة Windows، ويمكن أن تتيح في ظروف استغلال محددة تشغيل أوامر بصلاحيات SYSTEM على أجهزة تخضع للإدارة، ما يوسع الأثر المحتمل من الخادم إلى المعدات المرتبطة به.
وتؤكد شركة N-able في تحديثها الأمني أن التعديلات الوقائية في البيئات المستضافة شملت تعطيل تكامل Intune مؤقتاً، وتوجيه مستخدمي النسخ المثبتة داخل المؤسسات إلى التأكد من تعطيل Legacy API، مع مواصلة تحديث برامج Agents وProbes وتقييم مؤشرات الاختراق المنشورة.
وأوصت المديرية المغربية بتثبيت HF2 للثغرات السبع التي يعالجها، دون اعتباره حماية نهائية من السلسلتين الجديدتين، إلى جانب تعطيل واجهة Legacy API فوراً أو تقييد الوصول إليها بشدة عند الحاجة التشغيلية، وعدم تعريضها مباشرة للإنترنت، والتحقق من توافق نسخ برامج الأجهزة ووحدات الاستكشاف.
وشددت النشرة على ضرورة مراجعة سجلات المصادقة والإدارة منذ 8 نونبر 2026، ورصد مؤشرات الاختراق والاتصالات غير المعتادة والحسابات الإدارية المستحدثة والمهام التي نُفذت دون ترخيص، مع إعطاء اهتمام خاص للأنشطة المشبوهة التي ظهرت عقب الإفصاحات التقنية الجديدة منذ 11 نونبر.
وتتضمن نشرة الشركة الخاصة بمؤشرات الاختراق عناوين تقنية تساعد فرق الحماية على الفحص، فيما أشار المركز الكندي للأمن السيبراني في إشعار مؤرخ يوم 12 نونبر إلى مخاطر الثغرات الأصلية وضرورة مراجعة تحديثات الشركة فور توفرها، وهي تنبيهات مهنية لا تعني تلقائياً تعرض مستخدمي المنصة جميعاً للاختراق.
وتعمل N-able على التصحيح الإضافي HF3، الذي يستهدف تعزيز التحقق من الهوية والصلاحيات وتأمين تواصل الأجهزة مع الخادم وإزالة الوصول إلى الواجهة القديمة، وفق شرحها لخطة المعالجة، بينما أفادت المديرية يوم 16 نونبر بأن نشره التدريجي في البيئات المستضافة معلن وأن توفيره للنسخ المحلية مرهون باستكمال اختبارات الشركة.
وتزداد أهمية التحذير لأن منصات الإدارة عن بُعد قد تمتلك صلاحيات واسعة على عدد كبير من الحواسيب والخوادم، ما يجعل اختراق نقطة مركزية محتملة سبباً لانتقال الخطر إلى أجهزة أخرى.
وقد تناول MarocActu24 سابقاً حجم التهديدات السيبرانية المرصودة بالمغرب ضمن دراسة خاصة، وهي مؤشرات تختلف عن الحالات المتعلقة بمنصة N-central تحديداً.
وفي سياق الاستعداد المؤسسي، سبق للموقع أن عرض تمويلات وبرامج تتصل بتعزيز الصمود أمام المخاطر السيبرانية في القطاع المالي، لكنها لا تمثل دليلاً على وجود هذه المنصة لدى الجهات المستفيدة، ولا تعني أن أياً من المؤسسات المغربية تعرض فعلاً لاستغلال الثغرات المذكورة.
ولا تتضمن النشرة المغربية أسماء مؤسسات وطنية مخترقة أو حصيلة وطنية للضحايا، لذلك يظل المؤكد وجود ثغرات وسلاسل استغلال تتطلب التحقق من إعدادات الخوادم وتحديث البرمجيات ومراقبة السجلات، بينما لا يجوز تحويل التحذير الوقائي إلى إعلان عن اختراق شامل لمؤسسات المغرب.